近年、ChatGPTやClaudeなどの生成AI(文章や画像を自動で作る人工知能)を日常の業務に組み込む取り組みが急速に進んでいます。しかし、実際にAIを業務で使い始めると、多くの方が次のような壁に突き当たります。
「AIに社内データを読み込ませたいけれど、情報漏洩などのセキュリティ面が心配だ」 「AIに指示(プロンプト)を出して業務を自動化したいが、意図しない不適切な操作をしないか不安になる」 「AIへの指示文(プロンプト)をどう工夫すれば、安全かつ正確に動いてくれるのかが分からない」
AIに目的通りの作業を行わせるための指示や仕組みを作る技術を「プロンプトエンジニアリング」と呼びます。単にAIと会話するための「言葉選び」だと思われがちですが、実務におけるプロンプトエンジニアリングは、システム全体の安全性の設計や「AIにどのデータをどう渡すか」という設計と深く結びついています。
この記事では、Simon Willison氏のブログ記事で引用されたFelix Rieseberg氏の言葉(AIツール「Cowork」の旧バージョンにおける設計思想)をきっかけとして、実務でAIを安全かつ効果的に運用するための「プロンプトエンジニアリングの導入・設計・運用ガイド」を分かりやすく解説します。
1. Felix Riesebergの発言から読み解くAI運用の安全な仕組み
まず、今回のテーマの背景にあるFelix Rieseberg氏の発言内容について紐解いていきましょう。Simon Willison氏のブログでは、Coworkというツールの旧バージョンに関する次のような説明が紹介されています。
「Coworkの旧バージョンでは、クラウド上でモデルの推論を行い、お使いのパソコンに提供されたAnthropic製の仮想マシン(VM)上でツール呼び出しを実行していました。私たちが仮想マシンを追加した理由は、機能の強化、安全性、そしてセキュリティのためです。ユーザーが明示的に指定したデータのみをマッピング(共有)していました。」
この文章には、難しい専門用語がいくつか含まれています。AIを専門としない方にも理解できるよう、まずは用語を平易に言い換えて整理してみましょう。
- モデル推論(推論処理):AIが人間からの指示(プロンプト)を受け取り、文章を考えたり回答を予測したりする脳みその計算処理のことです。
- ツール呼び出し(ツールコール):AIがテキストを返すだけでなく、ファイルを作成したり、プログラムを実行したり、外部のサービスを操作したりする具体的な動作のことです。
- 仮想マシン(VM:Virtual Machine):パソコンの中に作る「隔離された安全な専用の作業部屋」のことです。万が一の中でおかしなプログラムが動いても、パソコン本体(本番のデータやシステム)には影響を与えない仕組みになっています。
- データのマッピング:AIや作業部屋に対して「このデータだけを見て作業してください」と、必要な情報だけを紐づけることです。
なぜクラウドとローカル(仮想マシン)を分けるのか?
この設計の素晴らしいところは、「AIの頭脳(推論)」と「実際の作業(ツール実行)」を安全に分離している点です。
AIの頭脳部分は巨大な計算能力が必要なため、インターネット上の強力なコンピュータ(クラウド)で実行します。一方で、パソコンの中のファイルを操作するような「実際の作業」は、ユーザーのパソコン内につくった「隔離された安全な部屋(仮想マシン)」で行わせます。
さらに、パソコン内のすべてのファイルを見せるのではなく、「ユーザーが明確に指定したデータだけ」をその隔離部屋に持ち込めるようにしました。
プロンプトエンジニアリングとの関わり
この仕組みは、プロンプトエンジニアリングを行う上で欠かせないな教訓を与えてくれます。どれだけAIに「絶対に秘密を漏らすな」「余計なファイルは触るな」という指示(プロンプト)を与えても、言葉だけの指示には限界があります。
システムとして「明示的に許可されたデータだけをAIに見せる」「安全な隔離空間で実行させる」という境界線を引いた上で、その境界内に対して適切な指示(プロンプト)を与えることこそが、実務におけるプロンプトエンジニアリングの本質なのです。
2. 実務で活かすプロンプトエンジニアリングの導入・設計・運用ガイド
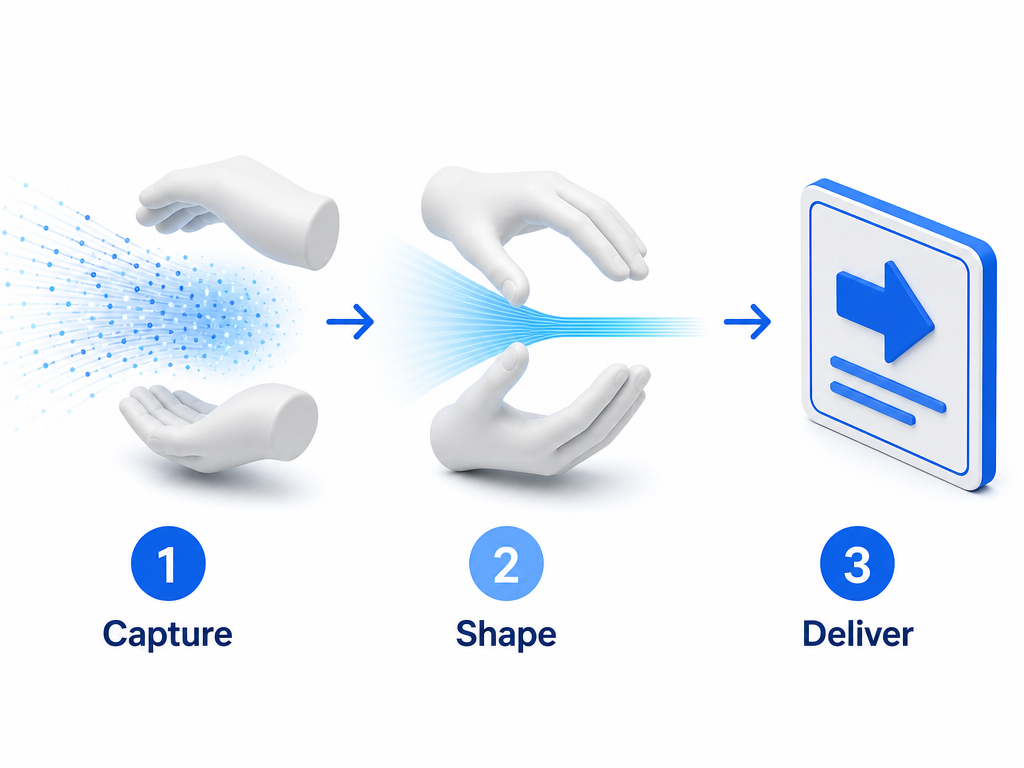
ここからは、Felix Rieseberg氏が示したような「安全かつ明確な境界線」の考え方を、実際のプロンプトエンジニアリングにどう落とし込んでいくかを「導入」「設計」「運用」の3つのステップで詳しく解説します。
ステップ1:導入フェーズ(AIに何を行わせるかの整理と準備)
プロンプトエンジニアリングを始める第一歩は、いきなりAIにプロンプト(指示文)を打ち込むことではありません。まずは「何のためにAIを使うのか」「どの範囲のデータを触らせるのか」という目的と境界を整理することから始まります。
1. 業務プロセスの可視化とAIの役割決定
作業手順を細かく書き出し、「AIに文章を作らせるステップ」と「人間が確認・実行するステップ」を切り分けます。AIにすべてを任せるのし、役割を限定することが安全な導入への近道です。
2. 入力データの制限と定義
AIに入力するプロンプト(指示文)に、どのようなデータを含めるかを決定します。Felix Rieseberg氏の言葉にあった「明示的に指定されたデータのみ」というルールを徹底します。不要な個人情報や社内機密、関係のないファイルを「ついでに」AIに渡さないルールを策定します。
ステップ2:設計フェーズ(指示文とコンテキストの構造化)
設計フェーズでは、実際にAIに与える指示文(プロンプト)のテンプレートや、データをどのようにプロンプトに組み込むかを具体的に組み立てます。
1. プロンプトの標準フォーマット化
AIへの指示文は、感覚で書くのではなく構造化して作成します。一般的に、以下の要素を明確に分けると、AIはブレずに正しく動いてくれます。
- 役割(Role):「あなたは優秀なテクニカルライターです」のように、AIの立場を指定します。
- 前提条件・背景(Context):作業に必要な背景情報を記載します(※ここで渡すデータは必要最低限に絞ります)。
- 目的・指示(Task):「以下のテキストを要約し、重要なポイントを3つ挙げてください」のように、やってほしいことを具体的に書きます。
- 制約事項(Constraints):「推測で事実を書かないでください」「未確認の情報は未確認と明記してください」といった禁止・禁止事項を明示します。
- 出力形式(Output Format):「箇条書きで出力してください」「JSON形式で出力してください」のように指定します。
2. 「最小権限の原則」を適用したデータ組み込み
指示文(プロンプト)の中にデータを読み込ませる際(コンテキスト注入)は、AIが必要とする最小限のデータだけを抽出してプロンプトに埋め込む設計にします。
たとえば、社内の顧客対応履歴全体をプロンプトに貼り付けるのではなく、「今回問い合わせのあった特定の案件に関する直近3件の履歴」だけを抽出してAIに渡すような設計を行います。これにより、AIが余計なデータに惑わされるのを防ぎ、処理精度を高めるとともに、安全性を向上させることができます。
ステップ3:運用フェーズ(評価・改善・メンテナンス)
プロンプトは一度作成したら終わりではありません。実際の運用においてAIの応答を確認し、継続的に指示文を磨き上げる(チューニングする)必要があります。
1. 出力結果の定期的な監査と評価
AIが生成した回答が、指示(プロンプト)通りになっているか、制約事項を守っているかを定期的にチェックします。AIが事実と異なるウソをつく現象(ハルシネーション)や、指示を無視した出力をしていないかを確認します。
2. プロンプトのバージョン管理
AIモデル(AIのエンジン部分)がアップデートされると、これまで上手く動いていたプロンプトの挙動が変わることがあります。プロンプトはソフトウェアのコードと同じように、「どのバージョンのプロンプトがいつ作成され、どのように修正されたか」を記録して管理しましょう。
3. 変化への対応と安全性の再確認
業務手順の変更や利用ツールの変更があった場合は、プロンプトの内容を見直すだけでなく、「明示的に指定しているデータ範囲」が妥当であるかを定期的に再確認します。
3. 実務で直面する注意点と現場での落とし穴
プロンプトエンジニアリングを実務に導入する際には、いくつかの重要な注意点や落とし穴が存在します。これらをあらかじめ理解しておくことで、大きなトラブルを防ぐことができます。
注意点1:プロンプト(言葉)だけでセキュリティを完璧に保つことはできない
よくある誤解として、「プロンプトに『社外に情報を漏らすな』と書いたから安心だ」というものがあります。しかし、悪意のある入力や複雑な指示によってAIの制限を回避しようとする攻撃手法(プロンプトインジェクションなど)が存在します。
Felix Rieseberg氏の例にあったように、「仮想マシン(VM)を使って隔離する」「明示的に許可されたデータのみをプロンプトにマッピングする」といった、システムの仕組みによる物理的な安全対策と組み合わせて初めてセキュリティが成立します。言葉(プロンプト)だけの制約に過度な期待をしないよう注意しましょう。
注意点2:利便性と安全性のトレードオフ(バランス)
すべてのデータを一括でAIに渡せれば、人間側は非常に楽になります。しかし、それでは安全性が低下します。一方で、データを細かく制限しすぎると、今度はAIが背景を理解できず、役に立たない回答を返してくることがあります。
実務では、「AIに渡すデータの範囲を必要最小限にしつつ、作業に必要なコンテキスト(背景情報)は過不足なく与える」という絶妙なバランスを探るプロンプト設計が求められます。
注意点3:一次情報に関する未確認事項の理解
今回の記事でご紹介したFelix Rieseberg氏の発言は、Simon Willison氏のブログ記事(下記参照)に引用された「Cowork」の旧バージョンの仕様に関するものです。
ここで引用された内容以外(例えば、Coworkの新バージョンでどのように仕組みが変更されたのか、Felix Rieseberg氏の発言の全貌、あるいはAnthropicが提供した仮想マシンの具体的な技術仕様など)については、提示された一次情報からは特定できず「未確認」となります。
実務で具体的なツールやAIサービスを採用・運用する際は、必ず最新の公式ドキュメントやセキュリティ白書を直接確認し、未確認の仕様がないか自社でチェックを行うことが極めて重要です。
4. まとめ:安全で効果的なプロンプトエンジニアリングの未来
生成AIの活用において、プロンプトエンジニアリングは単なる「AIへの上手な話しかけ方」にとどまりません。Felix Rieseberg氏の言葉が示してくれたように、プロンプトエンジニアリングは以下のような「システム全体の安全設計」とセットで考えるべき技術です。
- 安全な実行環境の確保:AIによる処理やツール実行が、本番環境や機密データに悪影響を与えない仕組み(隔離された仮想空間など)を考えること。
- 明示的なデータ共有:AIに何でも読み込ませるのではなく、明確に許可されたデータだけを指示文(プロンプト)に組み込むこと。
- 構造化された指示:AIが迷わずに安全に動けるよう、役割・目的・制約事項・出力形式を整理してプロンプトを設計すること。
プロンプトエンジニアリングを正しく理解し、導入・設計・運用のサイクルを回していくことで、AIの利便性を最大限に活かしながら、安全で信頼性の高い業務自動化を実現することができます。
まずは、日常で使っているプロンプトに「不要なデータが含まれていないか」「制約事項が明確になっているか」を見直すところから始めてみてはください。