はじめに:増え続けるリポジトリとセキュリティ対策の盲点
システム開発を行う企業や組織において、ソースコードを管理するための「リポジトリ(コードの保管場所)」の数は年々増加する傾向にあります。新しいプロジェクトの立ち上げ、実験的な機能開発、マイクロサービス化に伴うリポジトリの分割など、開発が活発になればなるほど、組織全体で管理すべきコードの保管場所は増えていきます。
しかし、ここで多くの開発チームやセキュリティ担当者が直面するのが、「どのリポジトリにセキュリティ対策が正しく適用されていて、どこが対策の届いていない穴になっているのかが分からない」という悩みです。
重要な本番環境のコードを管理するリポジトリには厳格なセキュリティ設定を行っていても、過去の実験用リポジトリや社内ツールのリポジトリにはセキュリティ機能が導入されておらず、そこから秘密の情報(パスワードやAPIキーなど)が漏洩してしまうリスクが潜んでいます。
このような課題に対して、GitHubはセキュリティリスク評価(Security risk assessments)機能を強化しました。これにより、検出されたセキュリティ問題が「保護されているリポジトリ」にあるのか、それとも「保護されていないリポジトリ」にあるのかが一目で識別できるようになりました。
この記事では、今回追加された新機能の概要から、組織のセキュリティ管理を効率化するための「AI活用術」まで、分かりやすく解説します。
GitHubセキュリティリスク評価の新機能とアップデート内容
今回発表されたアップデートは、GitHubが提供する組織向けのセキュリティ管理機能に関するものです。具体的に何が変わり、どのようなメリットがあるのかを順番に見ていきましょう。
アップデートの概要
GitHubの組織(Organization)向け機能である「コードセキュリティリスク評価(Code security risk assessment)」および「シークレットリスク評価(Secret risk assessment)」において、各リスクの検出結果(ファインディング)ごとに、そのリポジトリが「保護状態(protected)」か「未保護状態(unprotected)」かが表示されるようになりました。
ここで言うセキュリティリスク評価とは、組織内のリポジトリ群にどのような脆弱性(プログラムの不具合やセキュリティ上の弱点)や、シークレット(暗号鍵やパスワードなどの機密情報)の漏洩リスクが存在するかを一覧・集計して確認できる機能です。
なぜこの機能が重要なのか?
従来のリスク評価画面では、組織全体で「○件のシークレット漏洩リスクがある」「○件のコード脆弱性がある」といった集計結果を確認することはできましたが、それらが「すでにセキュリティ監視ツールが導入されているリポジトリ」で起きているのか、「監視ツールすら導入されていない放置されたリポジトリ」で起きているのかを判別するためには、個別のリポジトリ設定を一つずつ確認していく必要がありました。
今回の変更により、以下のような判断が即座に行えるようになります。
-
セキュリティ対策のカバー範囲(適用範囲)の明確化
セキュリティ監視機能がまだ有効化されていない「未保護リポジトリ」で重大なリスクが検出されている場合、優先的にセキュリティ機能を有効化すべき対象であることがひと目で分かります。 -
対応の優先順位付けの最適化
保護済みのリポジトリでの検出は、既存のセキュリティプロセスの中で対応できる可能性が高い一方、未保護のリポジトリでの検出は、そもそも誰も監視していない盲点になっているリスクが高いため、緊急対処が必要であると判断できます。 -
セキュリティ投資の効率化
限られたセキュリティ予算やライセンス、運用リソースを、本当に保護が必要な未保護リポジトリへ集中して割り当てることができます。
専門用語のわかりやすい解説
記事の中で登場する専門用語について、初心者向けに噛み砕いて整理します。
- リポジトリ(Repository)
ファイルやコードの変更履歴を保存しておく「棚」のような場所です。プロジェクトごとに1つまたは複数のリポジトリが作られます。 - シークレット(Secret)
データベースのパスワードや、外部サービスと連携するための暗号化キー(APIキー)など、外部に知られてはならない秘密の文字列のことです。 - 保護状態(Protected) / 未保護状態(Unprotected)
GitHub上で、セキュリティ監視ツール(例えばGitHub Advanced Securityに含まれる自動スキャン機能など)が有効化され、守られている状態か否かを示します。 - リスク評価(Risk Assessment)
システム全体をスキャンして、どこに危険な状態やセキュリティの欠陥があるかをレポート形式でまとめる仕組みのことです。
セキュリティ管理を加速させるAI活用術
セキュリティの「保護状態」が可視化されたことで、どこに対策を行えばよいかが明確になりました。しかし、検出された大量のリスクを人間が手作業で確認し、コードを修正して、リポジトリの設定を変更していくには膨大な時間がかかります。
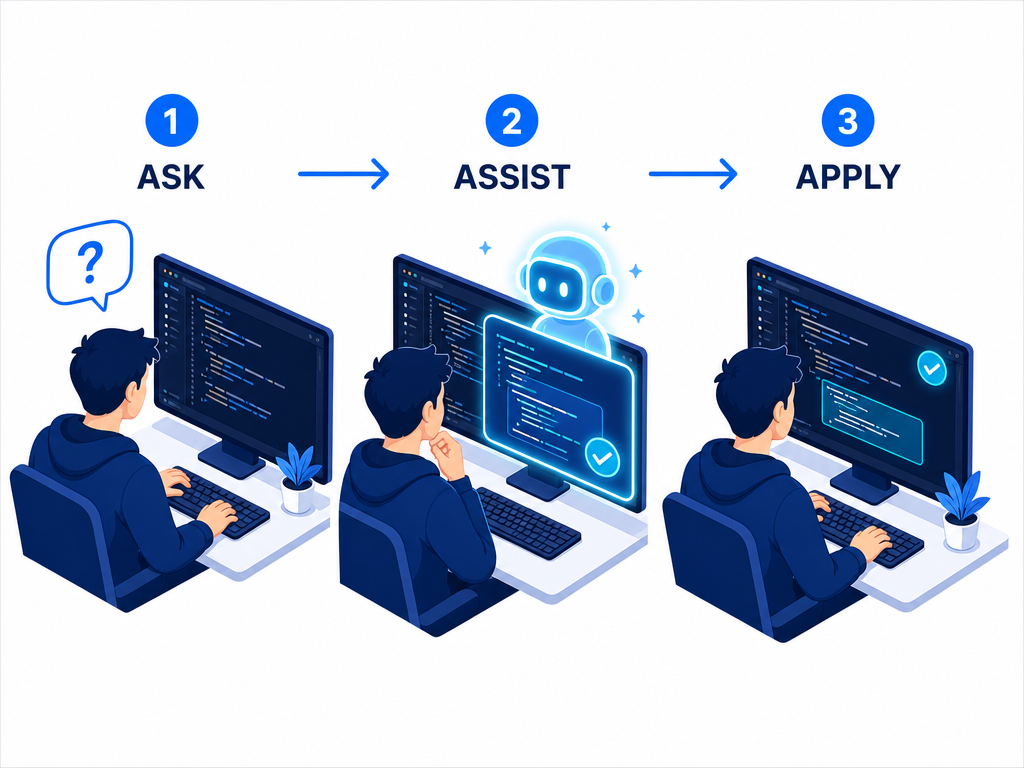
そこで重要になるのが、開発作業やセキュリティ運用に人工知能を組み込む「AI活用術」です。ここでは、今回の新機能を活かしつつ、運用コストを削減するための具体的なAI活用アイデアを紹介します。
AI活用術1:未保護リポジトリの検出リスクに対する「AI自動修正」の適用
保護されていないリポジトリで検出された脆弱性は、長期間修正されずに放置されているケースが多く見られます。このようなコードに対して、AIを搭載したコード補完ツールや自動修正ツール(例えばGitHub Copilot autofixなど)を活用します。
- 修正コードの自動提案
検出されたセキュリティ上の問題(例:SQLインジェクションの危険性があるコード)に対し、AIに「この脆弱性を修正する安全なコードパターンを提示してください」と指示を出します。 - 修正作業の高速化
開発者がゼロから修正方法を調べる時間を削減し、AIが提案した修正案をレビューして取り込むだけで修正を完了できます。これにより、未保護リポジトリのセキュリティリスクを短期間で大幅に低減できます。
AI活用術2:漏洩シークレットの無効化と代替コードのAI自動生成
シークレットリスク評価で「未保護リポジトリ内でシークレット(パスワードやAPIキー)が直書きされている」と判別された場合、ただちにその鍵を無効化し、安全な環境変数や秘密情報管理システム(Vaultなど)から読み込む構造へ書き換える必要があります。
- 環境変数への書き換え支援
ソースコード内に直接書き込まれたパスワードを検出した際、プロンプト(AIへの指示文)を使って「このコード内でハードコーディングされているAPIキーを、安全な環境変数から取得する処理に書き換えてください」とAIに依頼します。 - テストコードの生成
修正によって既存の機能が壊れていないかを確認するためのユニットテスト(自動テストプログラム)も、AIに依頼して自動生成させることができます。
AI活用術3:リポジトリ保護設定の自動化スクリプト作成をAIに学習させる
組織内に数百〜数千のリポジトリがある場合、未保護と判定されたリポジトリ一つひとつの設定画面を開いてセキュリティ機能を有効化するのは現実的ではありません。GitHubのAPIを活用して、一括でセキュリティ設定を有効化するプログラムを作成するのが効率的です。
- 設定スクリプトの自動記述
「GitHub APIを使用して、組織内の未保護リポジトリ一覧を取得し、シークレットスキャン機能を一括で有効化するPythonスクリプトを作成してください」とAIに指示します。 - 運用タスクの自動化
AIが生成したスクリプトを実行することで、数ボタンの操作で組織全体の保護カバー範囲を100%に近づけることが可能になります。
実務で運用する際の注意点と確認事項
今回追加された機能を実際の現場で活用するにあたっては、いくつかの注意点や確認すべき事項が存在します。
1. 一次情報で確認できない詳細仕様についての注意
今回の機能追加に関する一次情報(GitHub Changelog)は非常に簡潔なアナウンスとなっています。そのため、以下の点については現時点で仕様の詳細が「未確認」となります。実際に利用する際は、自社の環境で実際の画面や設定項目を確認してください。
- 具体的なUI(画面表示)のデザインやフィルタリング機能の詳細
画面上でどのように「protected / unprotected」が色分け・表示されるか、またその状態だけで絞り込み検索ができるかどうかの詳細な仕様は、本情報源からは未確認です。 - 「保護されている(protected)」の厳密な定義条件
具体的にどのセキュリティ機能(Code Scanning、Secret Scanning、Dependabot alert等)が有効になっていれば「protected」とみなされるのかの詳細な判定条件は未確認です。 - ライセンス制限や対象プラン
本機能がすべてのGitHub Organizationプランで利用できるのか、あるいは特定の上位エンプラプラン限定なのかの詳細は未確認です。
2. 「保護状態」にするだけではセキュリティは完成しない
「未保護(unprotected)」から「保護(protected)」にステータスを変更したとしても、それは「監視カメラを設置した」状態に過ぎません。カメラを設置しただけで満足してしまい、アラートが鳴っているのに放置してしまっては意味がありません。
- 運用プロセスの確立
保護状態にした上で、新しく検出されたアラートを誰がいつまでに確認・対応するのかという運用ルールを決めておく必要があります。 - AIツールの過信に注意
「AI活用術」で紹介したように、AIは修正案の作成を強力に支援してくれますが、AIが提案したコードが100%安全である保証はありません。必ず人間のエンジニアが内容を確認(コードレビュー)した上で本番環境へ反映させるプロセスを徹底してください。
3. 定期的なリスク評価のレビュー
組織の開発状況は日々変化します。今月は「すべて保護済み」だったとしても、来月には新しい実験用リポジトリが無防備な状態で作られている可能性があります。リスク評価ダッシュボードを定期的に(例えば毎週または毎月)チェックし、未保護のリポジトリが増えていないか監視する習慣をつけましょう。
まとめ:セキュリティの可視化とAI活用術で堅牢な開発環境へ
GitHubのセキュリティリスク評価において、検出結果が「保護されているリポジトリ」にあるか「保護されていないリポジトリ」にあるかが表示されるようになったことは、組織のセキュリティ管理における大きな進歩です。
本記事のポイントおさらい
- セキュリティの盲点が解消される
どこが守られていて、どこが未保護なのかが視覚的にわかり、対策を広げるべき場所(セキュリティカバー範囲)を正確に把握できるようになります。 - 対応の優先順位が明確になる
放置されがちな未保護リポジトリのリスクを早期に発見し、優先的に対処することが可能になります。 - AI活用術で運用効率を大幅アップ
可視化されたリスクに対して、AIを活用して修正コードの作成や設定の自動化を行うことで、開発者の負担を最小限に抑えつつ安全性を高めることができます。
セキュリティ対策は、開発者の生産性を阻害するものであってはなりません。今回のようなプラットフォーム側の可視化機能と、コード作成や修正を助ける「AI活用術」をうまく組み合わせることで、安全でスピード感のある開発環境を作り上げていきましょう。自社のGitHub組織アカウントをお持ちの方は、ぜひリスク評価レポートを確認し、保護されていないリポジトリがないかチェックしてみてください。
参考資料
あわせて読む
関連する記事です。