1. 導入:突然のCI/CDエラー?インフラ変更に振り回されないための問題提起
「昨日まで問題なく動いていた開発環境の自動テストが、突然エラーで止まってしまった」 「セキュリティのために社内ネットワークのアクセス制限(IPアドレスによるファイアウォール設定)を厳しくしたら、プログラムの自動ビルドツール(GitHub Actions)が外部サーバーと通信できなくなってしまった」
Webサービスやアプリケーションを開発・運用している現場で、このようなトラブルに遭遇したことはありませんか?
外部のクラウドサービスを利用していると、提供元によるサーバーの増設や改善に伴い、通信先の「住所」にあたるIPアドレスや通信経路(エンドポイント)が予告なく追加・変更されることがあります。セキュリティを担保するためにIPアドレスの制限(許可リスト方式)を設けている企業にとって、こうした変更への対応は避けて通れません。
2026年10月、GitHubはサービスの容量拡大と信頼性向上のため、GitHub Actionsのデータ保存領域(blob storage:ブロブストレージ)に関する新しいエンドポイントを追加し、その情報を最新の「Meta API」に反映したことを発表しました。
もし、みなさんのチームで「GitHubからの通信のみを許可する」といったセキュリティ設定を手動で管理している場合、この変更によって自動化処理が突然動かなくなるリスクがあります。
しかし、毎回変更があるたびに手動で情報を調べ、セキュリティ設定を書き換えるのは時間がかかりますし、人為的なミス(入力間違いや対応漏れ)の原因にもなります。
そこで本記事では、このGitHubの仕様変更を題材に、変化し続けるクラウドインフラの運用を劇的に効率化する**「AI活用術」**をご紹介します。生成AIを使ってAPI情報の解析や設定の自動化スクリプトを作成し、安全かつスピーディに変更へ追従するための「導入・設計・運用」のステップを分かりやすく解説します。専門的な用語も噛み砕いて説明しますので、インフラやDevOps(開発と運用の連携)に詳しくない方もぜひ最後までお読みください。
2. 解説:GitHub Meta APIの更新内容と「AI活用術」による導入・設計
今回の変更点(何が起きたのか?)
まず、一次情報として発表された変更内容の要点を整理しましょう。
GitHubは、自動化プラットフォームである「GitHub Actions」の容量増大(キャパシティ向上)と通信の安定性向上(信頼性向上)を目的として、github.com 上に新しい大容量データ保管用(Actions blob storage)のエンドポイントを追加しました。
これに伴い、GitHubが公式に提供している「Meta API(GitHubが使用しているIPアドレス一覧などを返す窓口)」のデータも更新され、新しいエンドポイントが含まれるようになりました。
専門用語を分かりやすく言い換えると、以下のようになります。
- GitHub Actions(ギットハブ・アクションズ): プログラムのテストや配備(デプロイ)を自動で行ってくれるロボットのような機能。
- blob storage(ブロブストレージ): 画像やビルド結果のファイルなど、大きなサイズのデータを一時的に保管しておく「大容量のデータ置き場」。
- Meta API(メタ・エーピーアイ): GitHubが「現在うちのサービスでは、これらのIPアドレス(インターネット上の住所)を使っていますよ」と外部に教えてくれる案内所(システム間の窓口)。
- エンドポイント: ネットワーク通信の接続先や目的地の指定先。
つまり、「GitHubのデータ置き場が増えたため、新しい接続先の住所が公布された」ということです。社内ルールの都合上、接続できるIPアドレスを厳格に制限しているシステムでは、この新しい住所を通しても大丈夫なように許可設定(IP許可リスト)を更新する必要があります。
AI活用術(1):AIを使ったMeta APIデータの自動解析・設計
このようなインフラの変更が発生した際、エンジニアが手動でドキュメントを読み込み、何百行もあるIPアドレスのリストから対象の項目を探し出して設定ファイルを修正するのは大変な作業です。ここで登場するのが**「AI活用術」**です。
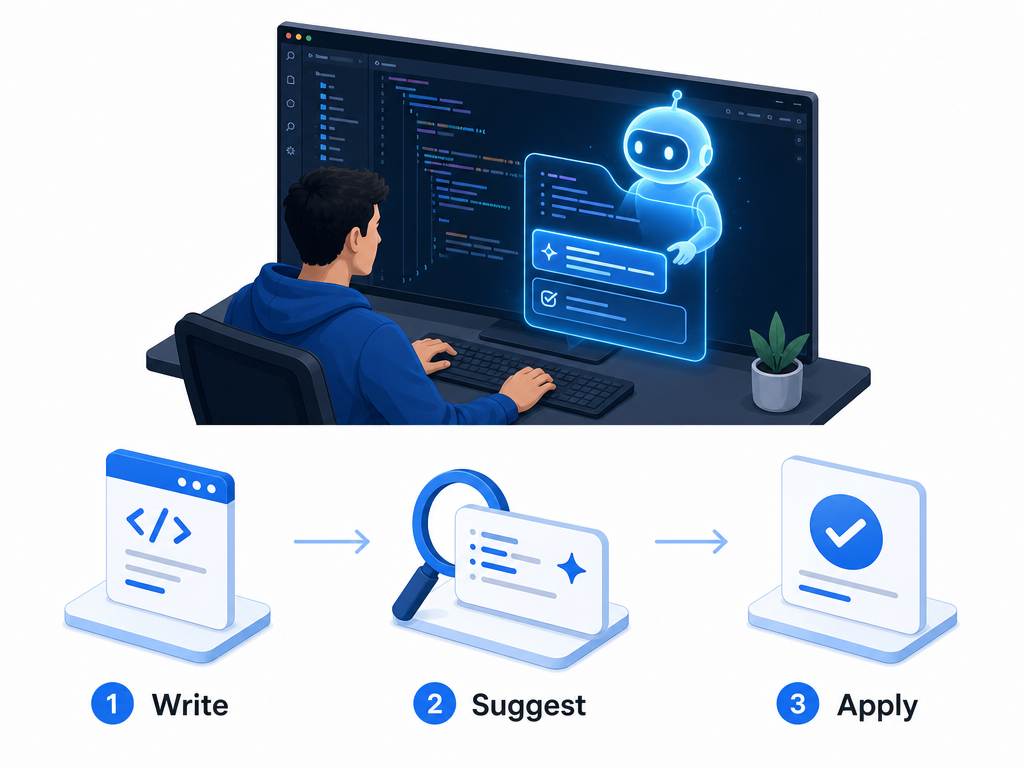
AI(ChatGPTやClaude、GitHub Copilotなどの生成AIツール)を活用することで、複雑なデータ構造の解析や、自動更新を行うプログラムの設計を数分で終わらせることができます。
ステップ1:AIにデータ構造の解析を依頼する
GitHubのMeta API(https://api.github.com/meta)にアクセスすると、巨大なJSON形式(システム間でデータをやり取りするためのテキスト形式)のデータが返ってきます。
このデータをそのままAIに読み込ませ、次のように指示(プロンプト)を出します。
AIへの指示プロンプト例: 「以下はGitHubのMeta APIから取得したJSONデータです。この中から『actions』に関連するIPアドレスのリスト(CIDR表記)のみを抽出するPythonスクリプトを作成してください。また、以前のリストとの差分を比較して、新しく追加されたIPアドレスだけを通知するロジックも含めてください。」
AIは一瞬でJSON構造を理解し、次のような処理を行うスクリプトの基礎コードを出力してくれます。
https://api.github.com/metaから最新データを取得する。- データ内の
actions項目(またはactions_website等)を特定する。 - 取得したIPアドレス一覧を整列・重複除去する。
ステップ2:IaC(インフラの設計図)への自動反映コードを生成する
近代的なインフラ管理では、クラウドのセキュリティ設定を手動の画面操作ではなく、プログラムコードとして管理する「IaC(Infrastructure as Code:インフラのコード化)」という手法が一般的です。例えば、TerraformやAWS CloudFormationといったツールが使われます。
AIを使えば、Meta APIから取得したIPアドレスを、そのままTerraformの設定ファイル形式(.tf)に変換するプログラムも簡単に作成できます。
AIへの指示プロンプト例: 「GitHub Meta APIから取得した
actionsのIPアドレス一覧をもとに、AWSのセキュリティグループ(通信許可ルール)を自動生成するTerraformコードを出力するコードを書いてください。」
このようにAIを活用することで、「情報の読み取り」「設計」「コード化」までのプロセスを大幅に短縮できます。
AI活用術(2):具体的な自動化コードの作成と導入
ここでは、AIを活用して作成できる「Meta APIからGitHub ActionsのIPアドレスを取得し、更新をチェックするPythonスクリプト」のイメージ例をご紹介します。
|
|
AIに「上記のコードに、差分発生時にSlack(社内チャットツール)へ通知を送る機能を加えて」と頼むだけで、実用的な自動監視プログラムが完成します。これがインフラ運用における強力なAI活用術です。
3. 注意点:AI活用におけるリスクと未確認事項への対処
AIを使った自動化は非常に便利ですが、実際の運用においてはいくつか注意すべきポイントがあります。特にセキュリティやシステムの安全性にかかわる部分は、人間によるチェックと適切な運用設計が必要です。
注意点1:AIの「知ったかぶり(ハルシネーション)」対策
AI(生成AI)は大変優秀ですが、存在しない設定項目や間違ったプログラムコードを生成してしまうことがあります(これをハルシネーションと呼びます)。
- API仕様の事前確認: AIが生成したコードが、GitHub公式のMeta APIの正しいレスポンス構造(キー名など)を使っているか、必ず実際のAPI応答(レスポンス)と照らし合わせましょう。
- 生成されたIPアドレスの妥当性確認: 生成されたコードが正しいCIDR形式(例:
192.168.1.0/24のような表記)になっているか、正しく正規表現やバリデーション(入力チェック)で検証する処理を組み込んでください。
注意点2:セキュリティ許可範囲の広げすぎ(過剰許可)
GitHub ActionsのIPアドレス帯(CIDR)は、GitHubを利用する世界中のユーザーが共有している通信元です。
「Meta APIに載っているから」といって、社内のすべてのシステムやデータベースへのアクセスをGitHub ActionsのIPアドレス全体に対して無条件で開放してしまうと、悪意を持った第三者がGitHub Actionsを悪用して社内ネットワークに侵入しようとするリスクが生じます。
- 多層防御の実施: IPアドレス制限だけでなく、強い暗号化キー(SSH鍵やOAuthトークン、OIDC認証など)による認証を必ず併用してください。
- 必要最小限の制限: Actionsの中でも特定のストレージ通信だけを許可するなど、最小限のアクセス権限にとどめる設計を心がけましょう。
注意点3:一次情報に関する「未確認事項」への対応
今回のGitHub公式アナウンス(参照URL)において、以下の点については明確に触れられていないため、実務上は**「未確認」**として扱う必要があります。
- 未確認事項1(追加された具体的なIPアドレスの一覧): 変更のアナウンスおよびMeta APIへの反映自体は発表されていますが、どのIPアドレスが具体的に「今回新しく増えた分」なのかという個別のリストはChangelog本文には直接記載されていません。最新の
https://api.github.com/metaを直接呼び出して確認する必要があります。 - 未確認事項2(旧エンドポイントの廃止スケジュール): 今回の発表は「新しいblob storage用エンドポイントの追加」に関するものです。既存のエンドポイントがいつまで維持されるのか、あるいは将来的に廃止される予定があるのかについては、一次情報内に記載がないため未確認です。
実務においては、「既存のルールを消す」のではなく、「Meta APIから常に最新情報を全件取得して許可リスト全体を上書き・更新する」アプローチを取ることで、古いIPの削除タイミングや新しいIPの追加タイミングに左右されない安全な運用が可能になります。
4. まとめ:変化に強いインフラを作るためのAI活用術
今回は、GitHub Actionsのデータ保存領域(blob storage)のエンドポイント追加とMeta APIの更新をテーマに、実務で役立つインフラの自動化・設計・運用ガイドをお届けしました。
要点を振り返りましょう。
- 変更の概要: GitHub Actionsの信頼性と容量向上のため新しい大容量データ用エンドポイントが追加され、Meta API(IP一覧の案内所)に反映された。
- 実務への影響: IPアドレスによるアクセス制限を行っている環境では、新しいエンドポイントとの通信が遮断され、ビルドやデプロイが失敗するリスクがある。
- AI活用術による解決:
- Meta APIのデータ構造解析やスクリプト作成をAIに任せることで導入スピードを飛躍的に向上させる。
- IaC(コードによるインフラ管理)と組み合わせ、IPアドレスの更新を自動化する仕組みを設計する。
- 運用のポイント: AIの生成結果に対する検証プロセスを設けること、認証情報の併用による多層防御を行うこと、未確認の仕様変更にも柔軟に対応できるよう全件更新型の自動化パイプラインを構築することが重要。
クラウドサービスの仕様変更は今後も絶え間なく続いていきます。そうした変化のたびに手作業で追従するのは限界があります。
ぜひ今回のAI活用術を参考に、AIを頼れるパートナーとして運用に組み込み、変化に強くトラブルの起きにくい開発・インフラ環境を作り上げていきましょう!