導入:増え続けるセキュリティアラートと開発現場の疲弊
日々のソフトウェア開発において、コードの安全性を保つことは欠かせません。しかし、プロジェクトが大きくなるにつれて、「コードのセキュリティチェックツール(コードスキャン)」が出力する警告(アラート)の数は膨大になります。
開発者の皆さま、あるいはエンジニアリングチームを率いるマネージャーの皆さまは、以下のようなお悩みを抱えていないでしょうか。
- 毎週のように新しいセキュリティアラートが報告されるが、調査する時間がない
- アラートの修正箇所が複数のファイルにまたがっていて、影響範囲の特定だけで半日つぶれてしまう
- 結局、修正が追いつかず「アラート放置」が日常茶飯事になってしまっている
いわゆる「アラート疲弊(Alert Fatigue)」と呼ばれるこの問題は、開発速度の低下だけでなく、重大なセキュリティホールを見落とす原因にもなっています。
こうした課題に対して、全く新しいアプローチをもたらすニュースが届きました。GitHubが提供するコードスキャニング機能において、「Agentic autofix(エージェント型自動修正)」が一般提供(General Availability: GA)を開始したのです。
本記事では、「AIエージェント」という最新テクノロジーがどのようにセキュリティアラートの修正を肩代わりしてくれるのか、その仕組みから実務への導入・設計・運用のポイントまでをわかりやすく解説します。専門的なAIの知見がない方でも、自社チームへの活用イメージが湧く内容となっておりますので、ぜひ最後までお読みください。
Agentic autofixとは?自律型AIエージェントによるコード修復の仕組み
まずは、今回発表された「Agentic autofix for code scanning alerts」がどのような機能なのか、基礎知識を含めて整理していきましょう。
専門用語の整理
本題に入る前に、知っておきたい基本用語を平易な言葉で解説します。
- コードスキャン(Code Scanning):プログラムのソースコードを自動的に読み取り、潜んでいるセキュリティ上の不具合(脆弱性)やバグの種を見つけ出す仕組みのことです。
- GA(General Availability:一般提供開始):開発中のテスト段階(ベータ版など)を終え、すべての対象ユーザーが正式な機能として利用できる状態になったことを指します。
- AIエージェント(AI Agent):単に質問に対して文章を返すだけでなく、「目標」を与えられると自ら計画を立て、必要な情報を集め、試行錯誤しながらタスクを完了まで導く自律的なAIプログラムのことです。
従来の自動修正(Autofix)と「Agentic」の違い
これまでのコード補完や簡単な自動修正ツールは、主に「指摘された1行のコードを書き換える」ような局所的な対応にとどまっていました。
しかし、実際のセキュリティ問題は、1つのファイルを直せば解決するほど単純ではありません。ある関数の定義を変えれば、それを呼び出している別のファイルも書き換える必要がありますし、設定ファイルやテストコードの修正が必要になることもあります。
今回一般提供されたAgentic autofixは、人間(エンジニア)が普段行っている修正作業と同じアプローチを取ります。
- 関連ファイルの探索:指摘されたアラートの根本原因を探るため、リポジトリ内の複数の関連ファイルを自律的に探索・解析します。
- 文脈の理解:単一のファイルだけでなく、プロジェクト全体の依存関係やコードの文脈(コンテキスト)を把握します。
- 包括的な修正案の提示:影響範囲を考慮した上で、複数ファイルにまたがるコード修正案(Fix)を生成して提示します。
まさに「腕の良いアシスタントエンジニアが、問題を見つけて修正パッチを作っておいてくれた」ような感覚で、アラート対応を進めることができるようになります。
実務におけるAIエージェント導入・設計ガイド
AIエージェントによる自動修正機能が利用可能になったからといって、ボタン一つで無条件にすべてのコードを変更させて良いわけではありません。実務で安全かつ効果的にAIエージェントを運用するためには、開発プロセス全体の中に適切に組み込む「設計」が必要です。
ここでは、現場でAIエージェントを活用するためのステップとワークフロー設計について解説します。
1. 人間を介在させる「Human-in-the-Loop」の設計
AIエージェントは非常に強力ですが、完璧ではありません。プロジェクト特有の暗黙のルールや、複雑なビジネスロジックまでは把握しきれない場合があります。
そのため、実務設計において最も重要なのは**「AIエージェントが案を出し、人間がレビューして承認する」**という「Human-in-the-Loop(人間の介入)」の仕組みを徹底することです。
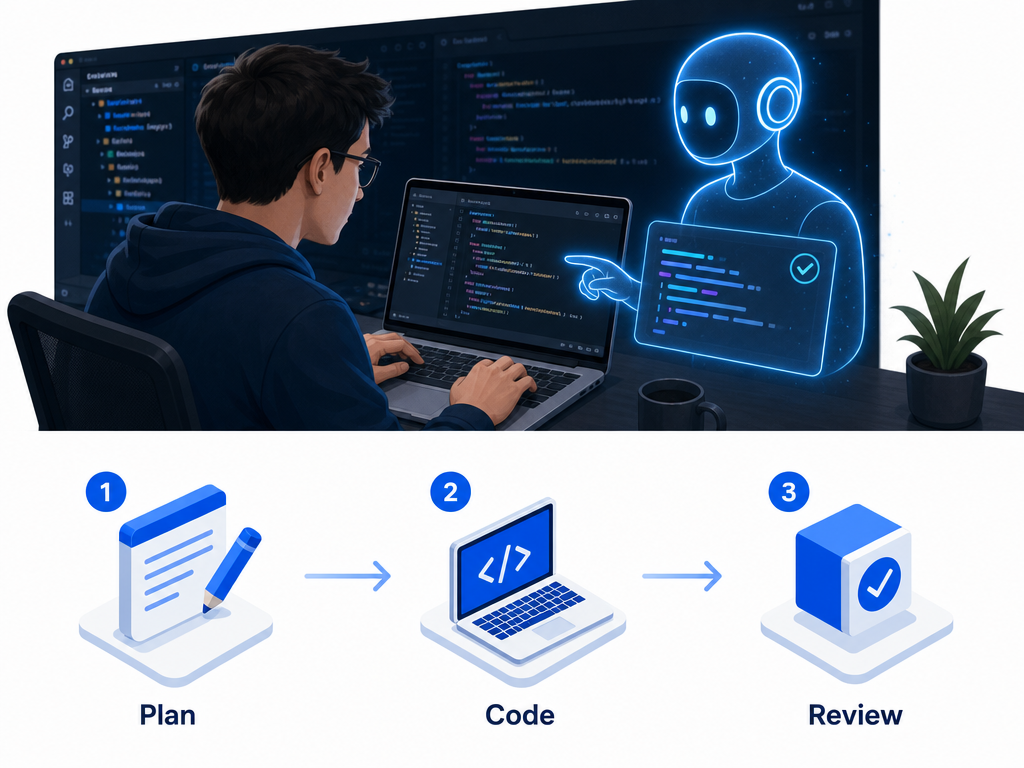
具体的には次のようなワークフローを設計します。
- アラート検知:コードスキャンが脆弱性を検出。
- エージェント起動:AIエージェントが自動的に立ち上がり、関連コードを探索して修正案(プルリクエスト等)を作成。
- 自動テストの実行:CI/CD(自動テスト環境)が走り、AIの修正によって既存の機能が壊れていないかをチェック。
- 人間のエンジニアによるレビュー:開発者がAIの提案内容とテスト結果を確認し、問題がなければマージ(統合)を承認。
このように設計することで、修正にかかる時間(コード探索や修正案の作成)を大幅に削減しつつ、コードの品質と安全性は人間が担保するという理想的な分担が可能になります。
2. ガードレールとしての自動テスト(CI/CD)の強化
AIエージェントを活かす上で隠れた鍵となるのが、プロジェクトに備わっている「自動テスト」の充実度です。
AIエージェントがどれだけ賢い修正案を出したとしても、それを検証する単体テスト(ユニットテスト)や統合テストが不足していると、人間側も「本当にこの修正を反映して大丈夫だろうか」と不安になり、確認に時間がかかってしまいます。
AIエージェントの導入と並行して、自動テストのカバー率(カバレッジ)を高めておくことで、AIが提示した修正案の安全性を迅速に判定できるようになります。
3. チーム内での運用ルールの策定
AIエージェントが提案した修正を採用する際のルールをあらかじめチーム内で決めておくことも重要です。
- 優先度に応じた対応ルール:危険度の高いアラート(Critical / High)から優先的にAIエージェントの修正案を適用する。
- レビュー担当者の明確化:AIが作成した修正提案は、該当モジュールのオーナーエンジニアが必ず目を通す。
- ログと履歴の保管:なぜその修正が行われたのか、後から追跡できるようにAIとのやり取りやログを管理する。
注意点と今後の課題:AIエージェント過信の危険性と向き合う
AIエージェントによるコード修正は開発効率を劇的に向上させますが、運用上の注意点や限界も存在します。正しくリスクを理解した上で導入を進めましょう。
1. AIの「ハルシネーション(幻覚)」と過信のリスク
生成AI全般に言えることですが、AIエージェントも時として一見正しそうに見えて全く誤ったコードを出力すること(ハルシネーション)があります。
特にセキュリティの文脈では、脆弱性を塞ぐために導入したコードが、別の新たなセキュリティホールを生み出してしまう可能性もゼロではありません。「AIが作った修正案だから大丈夫だろう」という油断(過信)は禁物です。最終的な責任は常に人間の開発者が持つという意識を忘れないようにしましょう。
2. プロジェクトのコンテキスト理解の限界
AIエージェントはリポジトリ内のコードを広く探索しますが、外部の設計ドキュメントや、社内チャットツールで議論された「なぜこのような歪な実装になっているのか」といった経緯(文脈)までは把握できません。
リファクタリングに近い大掛かりな修正が必要な場合、AIエージェントの提案が既存のアーキテクチャ方針と衝突することがあります。AIの提案はあくまで「一つの選択肢」として受け止め、プロジェクトの方針に合致しているかを人間が吟味する必要があります。
3. 未確認事項・仕様の確認について
本機能(Agentic autofix)の導入にあたり、自社の開発環境で利用できるかどうかを確認する際は、以下の点に注意してください。
- 対応言語やフレームワークの範囲:Agentic autofixがどのプログラミング言語やセキュリティルールで完全に動作するか、詳細な一覧については一次情報および公式ドキュメントを参照してください(※本記事で言及していない具体的な対応言語の網羅的な仕様については未確認です)。
- 利用可能な契約プラン・料金体系:GitHub Enterprise等の契約層によって提供条件や追加料金の有無が異なる場合があります(※具体的な価格設定や契約ごとの割り当て枠の詳細は未確認です)。
導入を検討される際は、必ず公式の最新リリースノートやドキュメントをご確認ください。
まとめ:AIエージェントと共に歩むこれからのソフトウェア開発
今回は、GitHubの「Agentic autofix for code scanning alerts」GA(一般提供開始)のニュースを皮切りに、AIエージェントを実務に導入するための考え方や運用ガイドをお届けしました。
要点を改めて整理します。
- 従来の枠を超えた自動修正:Agentic autofixは、単一のコード行だけでなくプロジェクト全体を探索し、人間のように文脈を理解して複数ファイルにまたがる修正を提案します。
- 開発者の負担軽減:セキュリティアラート対応における「原因調査」や「修正コードの記述」をAIエージェントが肩代わりすることで、アラート疲弊を解消します。
- 適切な運用設計が欠かせない:人間のレビュー(Human-in-the-Loop)や自動テスト環境の整備など、AIの提案を安全に受け止めるためのガードレール設計が重要です。
これからのソフトウェア開発は、「すべてのコードを人間が一から書く・直す」時代から、「AIエージェントに指示を出し、提案されたアウトプットを評価・監督する」時代へと確実にシフトしています。
セキュリティアラートの対応に追われ、本来注力すべき新機能の開発や価値創造に時間を使えていないと感じているチームは、ぜひこの機会に「AIエージェントによる自動修復」の導入を検討してみてはください。