近年の人工知能技術の発展に伴い、プログラムのコードを自動で記述・修正してくれる「AIエージェント」が非常に注目されています。指示を与えるだけでコードを生成し、バグを修正し、テストまで作成してくれるAIの登場は、ソフトウェア開発の現場を大きく変えようとしています。
しかし、開発現場で実際にAIエージェントを活用しようとすると、すぐに大きな壁にぶつかります。それは「AIが作ったコードを、いかに安全に実際のシステム(本番環境)へ届けるか」という問題です。
特に、開発のスピードを上げるために複数のAIエージェントを同時に動かそうとすると、管理の手間や予期せぬバグの混入リスクが一気に跳ね上がります。
本記事では、複数動くAIエージェントと本番環境との間に「適切な関門(ゲート)」を設けて管理するという考え方を提示するオープンソースプロジェクト「styx-app」を出発点として、AIエージェントを実務に導入する際の設計思想や運用上の注意点をわかりやすく解説します。
1. なぜ「複数AIエージェントの同時実行」と「安全なゲート」が必要なのか?
まずは、現在のソフトウェア開発現場が直面している課題と、AIエージェントを並列で動かすことの意義について整理してみましょう。
1台のAI助手から「チームでのAI運用」へ
AIエージェントとは、人間が与えた大まかな指示(「この機能を実装して」「このバグを直して」など)を解釈し、自律的にコードを書いて修正作業を行ってくれる人工知能のことです。
これまでのAI活用は、1人の開発者が1台のAIチャットツールや補完機能とやり取りする「1対1」の形が主流でした。しかし、開発速度を極限まで高めるためには、以下のように役割を分担させた複数のAIエージェントを同時に走らせる「1対多」のアプローチが求められています。
- エージェントA:新しい画面のデザイン(UI)に関するコードを作成する
- エージェントB:データベースの更新作業を行うための仕組みを整える
- エージェントC:既存のプログラムに潜む不具合を探してテストコードを書く
このように複数のAIエージェントを並行して動かせば、作業速度は劇的に向上します。しかし、ここで新しい問題が発生します。
「作るのは早いが、確認が追いつかない」というジレンマ
複数のAIエージェントが同時に何百行ものコードを生成し始めると、人間の開発者はそのチェック(コードレビュー)だけで膨大な時間を取られることになります。また、AIは完璧ではないため、一見正しそうに見えても思わぬ不具合やセキュリティ上の脆弱性を含んだコードを出力することがあります。
仮に、十分な検証がされないままAIの作成したコードが「プロダクション環境(実際に一般ユーザーが使用している本番のシステム)」に反映されてしまった場合、サービスが停止したり個人情報が漏洩したりといった致命的なトラブルを引き起こしかねません。
だからこそ、**「複数のAIエージェントを同時に並列稼働させてスピードを稼ぎつつ、本番環境の手前に堅牢なチェック機構(ゲート)を設置して安全性を担保する」**という設計思想が極めて重要になるのです。
2. オープンソースプロジェクト「styx-app」が提示するビジョン
こうした課題に対する解のひとつとして登場したのが、GitHubで公開されているオープンソースプロジェクト**「styx-app」**です。
styx-appとは?
styx-appのプロジェクト概要には、次のようなコンセプトが掲げられています。
“Run many coding agents at once, with a gate in front of prod”
(本番環境の手前にゲートを置き、同時に多くのコーディングエージェントを実行する)
このプロジェクトは、複数のAIエージェントを統合的に管理・指揮(オーケストレーション)し、AIが生成したアウトプットが本番環境へ無制限に流出しないよう、手前に制御ポイント(ゲート)を設けるための仕組みを提供する取り組みです。
どのような仕組みを目指しているのか
AIエージェントを実務に組み込む際、styx-appのようなツールが果たす役割は「交通整理」と「税関」の組み合わせに似ています。
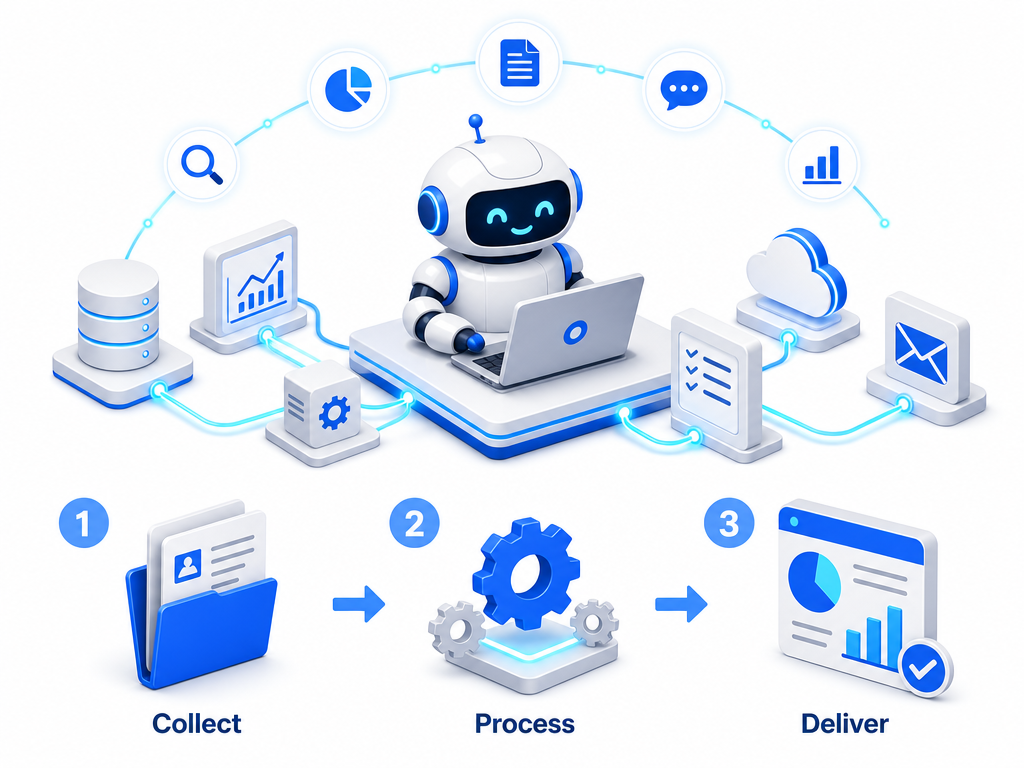
- 並列指示と作業の分離
複数のタスクを独立したAIエージェントに割り当て、同時にコード作成を行わせます。 - 中間領域(サンドボックス)での待機
AIが作成したコードは、いきなり本番環境やメインのプログラムに組み込まれるのではなく、他に影響を与えない安全な実験用スペース(サンドボックス)に一度格納されます。 - ゲート(Gate)での厳格な検査
本番環境へ移す直前の「ゲート」で、プログラムが正しく動くか、セキュリティ上の問題がないかなどの自動検査を行います。 - 本番環境への安全な反映
すべての検査をクリアしたものだけが、本番環境へと反映されます。
(※なお、styx-app自体の具体的な内部アーキテクチャやソースコードの詳細な仕様、性能指標などについては、リポジトリの初期情報のみからは確認できない部分が多いため未確認とします。)
3. 実務で役立つ「本番前のゲート(Gate)」の具体的な設計方法
styx-appが掲げる「本番環境の前にゲートを置く」という設計思想を、実際に私たちがシステム開発を行う際にどのように取り入れるべきか、具体的なゲートの設計要素を解説します。
専門用語をできるだけ噛み砕くと、ゲートとは**「AIが作ったコードが本番に出て良いかを試す一連の自動試験とチェックリスト」**のことです。
ゲートを構成する4つのチェック機能
実務におけるゲートには、主に以下の4つの層を用意することが推奨されます。
1. 自動テスト(プログラムの動作確認)
AIが書いたコードが期待通りに動くかを、人間がチェックする前にコンピュータに自動で実行させます。計算結果が正しいか、エラーが起きないかなどを機械的に判定します。
2. 静的解析(コードの書き方と品質のチェック)
プログラムを実行せずに、コードの文法や構造を分析するツールを通します。「無駄な処理が入っていないか」「共通の書き方ルールに従っているか」などを自動で判定します。
3. セキュリティスキャン(安全性の確認)
暗号化が不十分な場所や、外部からの攻撃に弱いコードが含まれていないかをチェックします。特にAIは、古いライブラリ(プログラムの部品)を利用するコードを生成してしまうことがあるため、最新の脆弱性データベース照合が欠かせません。
4. 人間による最終確認(Human-in-the-Loop)
上記の自動チェックをすべてクリアしたコードのみを、人間のエンジニアが確認します。AIが勝手に本番環境を書き換えるのではなく、「最後の決定権は人間が握る」状態を保つことが、現時点での安全運用の鉄則です。この仕組みを専門用語で「Human-in-the-Loop(ヒューマン・イン・ザ・ループ)」と呼びます。
4. AIエージェント並列運用における注意点と運用の現実
AIエージェントを同時にたくさん動かし、ゲートを設置すればすべてが解決するわけではありません。実際に運用を始めると、次のような新たな課題に直面します。
1. 「コンテキストの衝突」に注意する
複数のAIエージェントが同時に異なる修正を行う場合、お互いの作業内容を知らないまま同じプログラムファイルを書き換えてしまうことがあります。これを「衝突(コンフリクト)」と呼びます。
- 対策:AIエージェントごとに担当する領域(ファイルや機能)を明確に分離して指示を出す設計が必要です。
2. トークン費用とAPI制限(コスト管理)
AIエージェントは裏側で大規模言語モデル(LLM)のAPIを呼び出しています。エージェントを同時に何台も走らせると、短時間で大量の「トークン(文字数の単位)」を消費し、想定外の利用料金が発生したり、APIの利用制限に達して作業が停止したりすることがあります。
- 対策:同時に実行できるエージェントの数に上限を設けたり、タスクの難易度に応じて利用するAIモデルを使い分けたりする予算管理が必要です。
3. レビュー疲れ(Human Review Fatigue)の回避
自動ゲートを設置しても、毎日何十件もの変更申請が人間に送られてくると、人間の確認作業が雑になり、結果として重大な見落としが発生します。
- 対策:ゲートの通過基準を厳しく設定し、真に人間が確認すべき「重要な変更」のみが人間の元に届くようフィルタリングを強化することが大切です。
4. オープンソースツールの成熟度の見極め
今回紹介した「styx-app」をはじめ、AIエージェントを管理するためのオープンソースツールは世界中で毎日新しいものが登場しています。しかし、その多くは実験段階(プロトタイプ)であり、すぐに企業の基幹システムに導入できるとは限りません。
(※styx-appのHacker News上での議論やコミッターのコミュニティ活動規模などについては、現時点で投稿されたばかりでありコメント数も少ないため、今後の活発化や開発の推移については未確認です。)
実務で採用する際は、ツールの更新頻度やドキュメントの充実度、セキュリティポリシーに適合しているかを慎重に見極める必要があります。
5. まとめ
今回は、オープンソースプロジェクト「styx-app」のコンセプトを題材に、複数のAIエージェントを安全に運用するための設計手法と実務での注意点について解説しました。
記事のポイントを改めて振り返ります。
- スピードと安全性の両立:AIエージェントを複数動かして開発スピードを上げるためには、本番環境の手前に確実な「ゲート(関門)」を作る設計が必須である。
- ゲートの多角化:自動テスト、品質チェック、セキュリティ検査を自動化し、人間は最後の重要な判断だけに集中できる環境(Human-in-the-Loop)を整える。
- 並列運用の課題管理:コードの衝突、利用コストの膨大化、レビュー担当者の疲弊といったリアルな問題に対処するルール作りが必要である。
AIエージェントは、単に「コードを書かせて終わり」ではなく、それを支える実行基盤や検証パイプライン(仕組み)と組み合わせて初めて、現場の強力な戦力となります。
皆さんの開発現場でも、まずは「AIが作った成果物をどのように安全にテストし、本番へ届けるか」というゲートの設計から検討を始めてみてはください。